PHP 취약점 점검 — 내 홈페이지 1분 안에 확인하고 막는 법
2026년 10월 21일, PHP에서 치명적인 보안 구멍 2개가 발견됐어요. 로그인 없이 서버에 명령을 실행하거나 비밀번호가 새어 나갈 수 있는 위험도 9.2/10 짜리 취약점이에요. 워드프레스 홈페이지 대부분이 PHP로 돌아가기 때문에, 지금 바로 PHP 취약점 점검을 해서 내 사이트가 안전한지 확인해야 해요.
이 글에서는 PHP 취약점이 뭔지, 내 사이트가 위험한지 확인하는 법, 호스팅별로 바로 조치하는 방법을 차례로 알려 드릴게요.
PHP2Shell 취약점이 뭔가요?
PHP2Shell은 2026년 10월에 공개된 PHP의 치명적인 보안 취약점 2개를 부르는 이름이에요(공식 이름 CVE-2026-109618, CVE-2026-109619). 로그인 없이 바깥에서 서버에 명령을 실행하거나, 서버 메모리 속 비밀번호·접속 키를 훔쳐 볼 수 있어요.
실제 공격이 이미 확인됐어요. 해커가 관리자 권한 없이 서버 파일을 조작하거나, 데이터베이스 접속 정보를 빼낼 수 있다는 뜻이에요. 특히 워드프레스처럼 PHP로 돌아가는 홈페이지는 거의 다 영향을 받기 때문에 PHP 취약점 점검이 시급해요.
어떤 버전이 위험한가요?
일부 PHP 버전이 취약해요. PHP 7.x를 포함한 8.1 이하 버전은 아예 고친 판이 나오지 않아서 8.3 이상으로 올려야 해요. 안전한 버전은 8.2.35, 8.3.36, 8.4.27, 8.5.12 이상이에요.
내 사이트도 해당되나요?
워드프레스처럼 PHP로 만든 홈페이지면 점검이 필요해요. HTML만 있는 간단한 홍보 페이지나 플랫폼이 관리하는 사이트는 플랫폼 공지를 확인하면 돼요.
내 홈페이지 PHP 버전 확인하는 법
PHP 버전을 확인하는 방법은 크게 두 가지예요. 호스팅 관리 화면에서 직접 보거나, 바깥에서 점검 도구로 확인하는 거예요. PHP 취약점 점검의 첫 단계는 현재 버전을 아는 것부터 시작해요.
대부분 호스팅 업체는 관리 화면에 PHP 버전 메뉴를 두고 있어요. 로그인해서 PHP 또는 호스팅 설정 메뉴를 찾아보세요.
메뉴를 찾기 어려우면 호스팅 고객센터에 「PHP 버전 확인하고 싶어요」라고 문의하면 바로 알려 줘요.
FTP로 확인 파일 만들기
호스팅 관리 화면 접속이 어려우면 FTP로 사이트에 접속해서 phpinfo.php 파일을 만드는 방법도 있어요.
확인이 끝나면 이 파일은 꼭 삭제하세요. 서버 정보가 그대로 공개되기 때문에 보안상 위험해요.
바깥 점검 도구 이용
점검 도구를 쓰면 서버 접속 없이 주소만으로 PHP 버전과 취약 여부를 확인할 수 있어요. 다만 서버가 버전 정보를 숨기면 확인되지 않을 수 있어요. 그럴 때는 위 방법으로 직접 확인해야 해요.
이미 뚫렸는지 확인하는 법
PHP 버전을 확인했다면, 이미 침해당했는지도 함께 살펴봐야 해요. 취약점이 공개된 뒤 이미 실제 공격이 확인됐기 때문에 공격 시도가 있었을 수 있어요. PHP 취약점 점검은 버전 확인뿐 아니라 침해 흔적까지 찾아야 완전해요.
모르는 관리자 계정 점검
워드프레스 관리자 화면에 로그인해서 「사용자 › 모든 사용자」를 열어 보세요. 내가 만들지 않은 계정, 특히 관리자 권한을 가진 계정이 있으면 즉시 삭제하세요. 해커가 백도어 계정을 만들어 두는 경우가 많아요.
업로드 폴더 속 PHP 파일 찾기
FTP로 wp-content/uploads 폴더를 열어 보세요. 이 폴더는 이미지·파일만 올라가는 곳이에요. 만약 여기에 .php 파일이 있다면 웹셸(해커가 명령을 실행하는 파일)일 가능성이 높아요. 업로드한 기억이 없는 .php 파일은 모두 삭제하세요.
최근 수정된 파일 확인
FTP 프로그램에서 파일을 수정 날짜순으로 정렬해 보세요. 최근 며칠 사이 내가 바꾸지 않은 파일이 수정됐다면 의심해 볼 필요가 있어요. 특히 wp-config.php, functions.php, index.php처럼 핵심 파일이 바뀌었다면 원본 파일과 비교해 보세요.
비밀번호 전체 교체
메모리 노출 취약점 때문에 비밀번호가 새어 나갔을 가능성이 있어요. 워드프레스 관리자 비밀번호, FTP 비밀번호, 데이터베이스 비밀번호를 모두 바꾸면 더 안전해요. 비밀번호는 충분히 길게, 대소문자·숫자·특수문자를 섞어서 만드세요.
호스팅별 PHP 버전 올리는 법
PHP 버전이 안전하지 않다면 바로 업데이트해야 해요. 호스팅 업체마다 방법이 조금씩 달라요.
카페24
버전을 올린 뒤에는 홈페이지가 정상적으로 열리는지, 관리자 화면 로그인이 되는지, 주문·결제 같은 핵심 기능이 작동하는지 꼭 확인하세요.
다른 호스팅
대부분 호스팅 관리 화면에 PHP 버전 변경 메뉴가 있어요. 로그인 후 호스팅 설정이나 PHP 설정 메뉴를 찾아 8.3.36, 8.4.27, 8.5.12 중 하나로 바꾸세요. 메뉴를 못 찾으면 고객센터에 「PHP 긴급 취약점 때문에 버전 올리고 싶어요」라고 요청하면 대신 처리해 줘요.
PHP 7.x를 쓰고 있다면 8.3 이상으로 올려야 해요. 다만 오래된 테마나 플러그인은 PHP 8에서 오류가 날 수 있어요. 업데이트 전에 백업을 꼭 받아 두세요.
자체 서버·AWS·클라우드
직접 서버를 관리한다면 패키지 관리자로 PHP를 업데이트하세요. 업데이트 후 버전을 확인하고, 웹서버를 재시작하세요.
임시 차단 설정을 넣는 방법도 있어요. 다만 정식 패치 버전으로 올리는 게 가장 확실해요.
PHP 외에 함께 챙겨야 할 보안 체크리스트
PHP 버전을 올렸다고 끝이 아니에요. 홈페이지 보안은 여러 층으로 관리해야 안전해요. PHP 취약점 점검과 함께 다른 보안 항목도 챙기면 사이트를 더 튼튼하게 지킬 수 있어요.
워드프레스·플러그인·테마 업데이트
워드프레스 본체와 플러그인, 테마도 최신 버전으로 유지하세요. 관리자 화면 「대시보드 › 업데이트」에서 한 번에 확인할 수 있어요. 오래된 플러그인은 새 취약점이 계속 발견되기 때문에, 안 쓰는 플러그인은 비활성화가 아니라 삭제하는 게 좋아요.
HTTPS 적용과 보안 헤더 설정
HTTPS(SSL 인증서)를 적용하지 않았다면 지금이라도 꼭 넣으세요. 대부분 호스팅은 무료 SSL 인증서를 제공해요. HTTPS만 켜도 중간에서 데이터를 가로채는 공격을 막을 수 있어요.
보안 헤더(HSTS, X-Frame-Options, CSP 등)도 함께 설정하면 XSS, 클릭재킹 같은 공격을 막을 수 있어요. 호스팅 업체나 개발 담당에게 요청하거나, 워드프레스 보안 플러그인으로 추가할 수 있어요.
민감 파일 접근 차단
.env, wp-config.php, .git, 백업 파일(.zip, .sql)처럼 중요한 설정 파일이 바깥에서 열리면 안 돼요. FTP로 직접 확인하거나, 브라우저에서 내사이트주소/.env 같은 주소를 열어 봤을 때 404 오류가 나야 정상이에요.
관리자 로그인 주소 숨기기
워드프레스는 기본 로그인 주소가 정해져 있어요. 이 주소를 바꾸면 무작위 로그인 공격(brute force)을 줄일 수 있어요. 플러그인을 쓰면 쉽게 바꿀 수 있어요.
정기 백업 자동화
만약 뚫리더라도 백업이 있으면 빠르게 복구할 수 있어요. 호스팅 자동 백업 기능을 켜 두거나, 백업 플러그인으로 매일 또는 매주 자동 백업을 설정하세요. 백업 파일은 다른 장소에도 함께 저장하면 더 안전해요.
ZORA로 하는 법
ZORA 대시보드에서 내 사이트 주소만 넣으면 PHP 취약점 점검을 바로 할 수 있어요. PHP 버전과 취약 여부를 자동으로 확인하고, 호스팅별 해결 방법까지 알려 줘요.
왼쪽 메뉴 「사이트 점검 › 보안 점검」을 누르고, 주소를 넣은 뒤 「🔍 분석」을 누르세요. 보안 점수와 함께 PHP 버전, 취약 여부, 호스팅별 해결 방법이 바로 나와요.
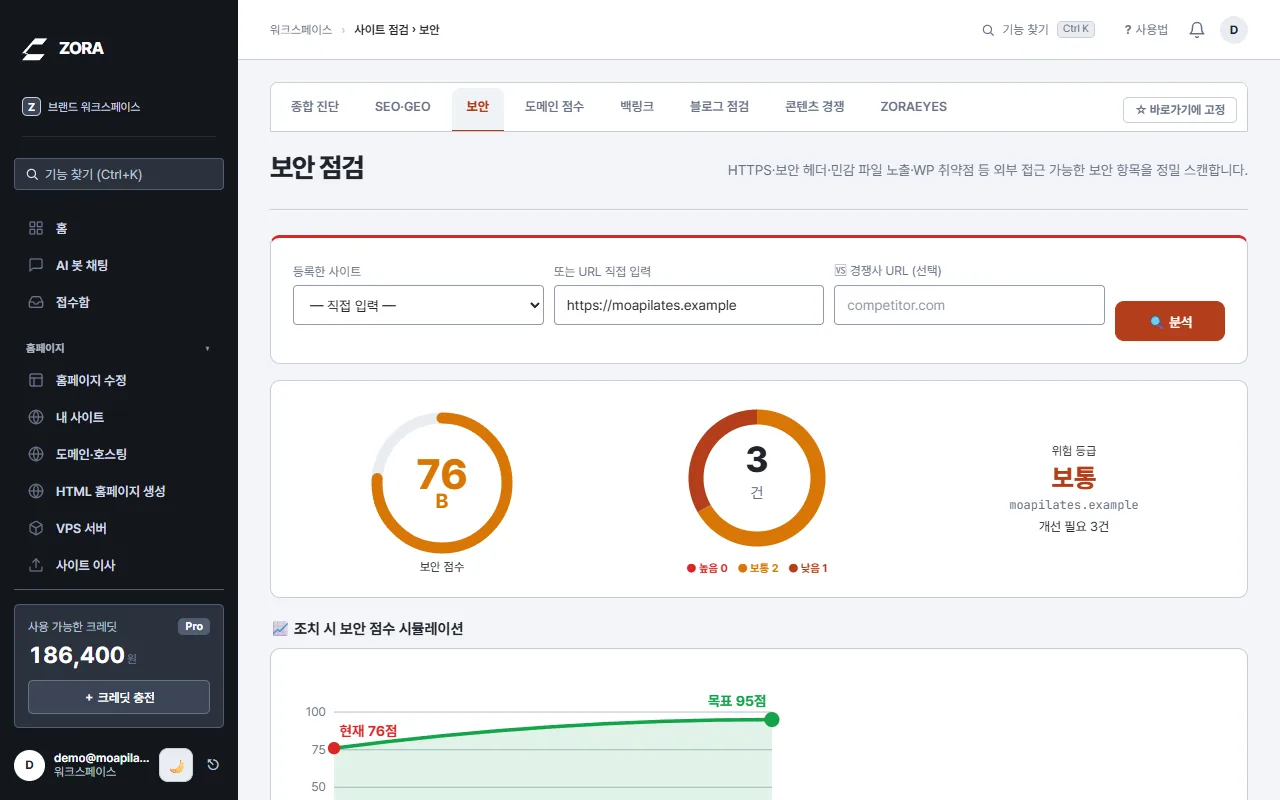
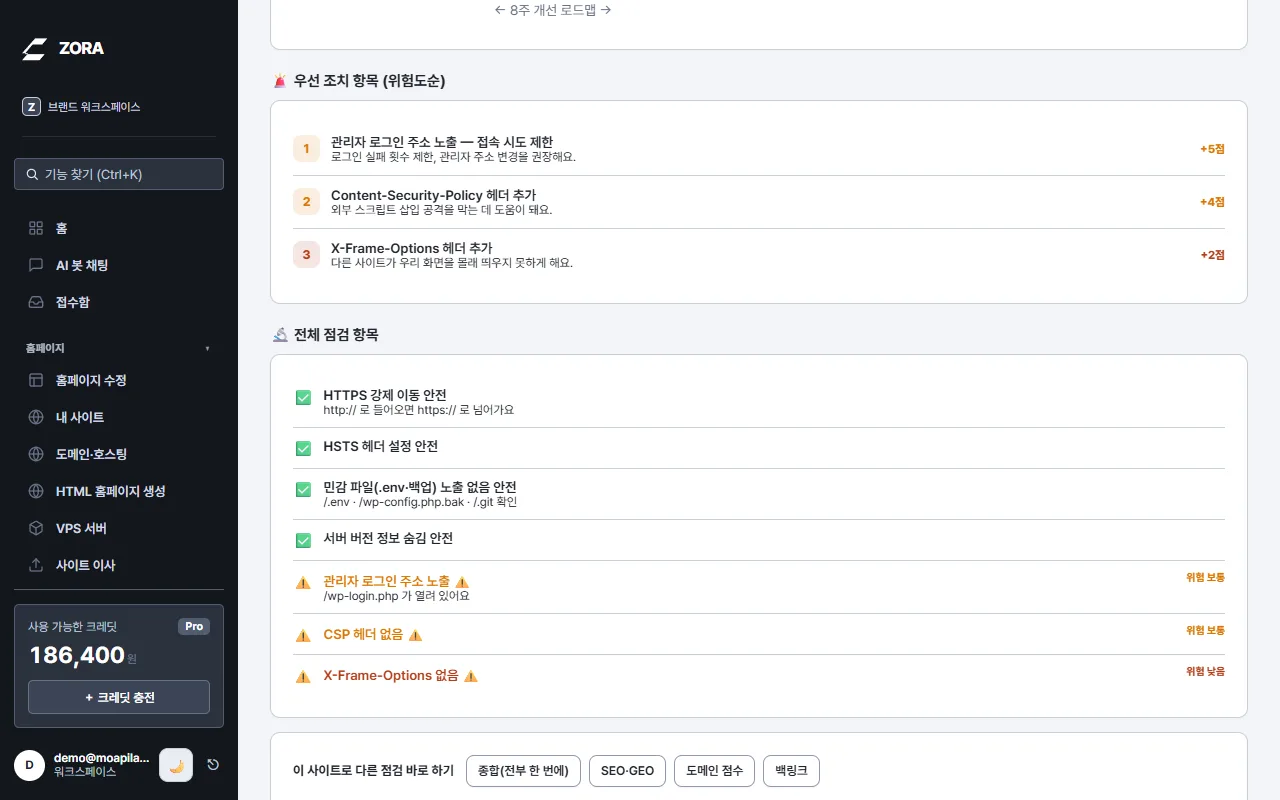
우선 조치 항목에 PHP 취약점이 보이면 위험도와 함께 고치는 방법이 안내돼요. 고친 뒤 다시 분석을 누르면 점수 변화 추이에 기록돼요.
봇 대화에서 「PHP 취약점 점검해줘 example.com」이라고 물어도 바로 확인할 수 있어요. 서버가 버전 정보를 숨기면 확인이 안 될 수 있어요. 그럴 때는 호스팅 관리 화면에서 직접 확인해 주세요.
자세한 사용법은 보안 점검 가이드에서 확인하실 수 있어요.
자주 묻는 질문
PHP 구버전을 쓰는데 고친 버전이 없다고 했어요. 어떻게 하나요?
PHP 7.x는 공식 지원이 끝나서 보안 패치가 나오지 않아요. 8.3 이상으로 올려야 해요. 오래된 테마나 플러그인 때문에 호환이 걱정되면, 백업을 받고 테스트 환경에서 먼저 확인해 보세요. 안 되는 플러그인은 대체할 수 있는 최신 버전을 찾거나, 개발 담당에게 수정을 요청하세요.
점검 결과 안전하다고 나왔는데 추가로 할 일이 있나요?
PHP 버전이 안전해도 관리자 비밀번호, FTP 비밀번호, 데이터베이스 비밀번호를 한 번 바꾸시면 더 안전해요. 메모리 노출 취약점 때문에 비밀번호가 새어 나갔을 가능성이 있기 때문이에요. 워드프레스와 플러그인도 최신 버전으로 업데이트해 두세요.
카페24 사이트인데 따로 할 일이 없나요?
카페24는 최근 공식 패치를 완료했다고 공지했어요. 그래도 PHP 버전이 8.3.36 이상인지 한 번 확인해 보시면 좋아요. 호스팅 설정에서 PHP 버전을 직접 골라 쓰는 경우, 자동 업데이트가 안 됐을 수 있어요.
정리
PHP2Shell 취약점은 워드프레스 홈페이지 대부분에 영향을 줄 수 있는 치명적인 보안 문제예요. 내 사이트 PHP 버전을 확인하고, 8.2.35·8.3.36·8.4.27·8.5.12 이상으로 올리세요. 이미 침해됐는지도 함께 살펴보고, 비밀번호를 바꿔 두면 더 안전해요. 보안은 한 번 점검하고 끝이 아니라 꾸준히 관리해야 효과가 있어요. 지금 바로 PHP 취약점 점검으로 내 홈페이지를 지켜 보세요.